在德国运营的服务器机房需兼顾欧盟与德国本土的多层级合规要求。本文围绕“安全合规德国的服务器机房在数据保护与访问控制方面实践”展开,系统梳理法律框架、技术与管理措施,并结合本地化实施要点,帮助企业在法兰克福、柏林等主要节点实现合规、可审计且高可用的数据中心运营。
德国的数据保护环境以GDPR为基础,并结合联邦信息安全局(BSI)发布的IT-Grundschutz和各州具体要求。机房运营需明确数据控制者与处理者责任,落实数据处理协议与跨境传输评估,确保合同条款、数据保留与删除策略符合德国法规和审计要求。
技术层面以最小权限原则与数据加密为核心,包括静态数据加密、传输层加密(TLS)、密钥管理以及分区/多租户隔离。日志与监控需满足不可篡改性,采用时间戳和集中审计链,支持事件溯源并满足长期保存与证据保全的法律需求。
组织层面强调职责分离、书面流程与培训。设立信息安全责任人(DSB)与应急响应小组,制定数据处理登记、访问审批、第三方审计与合规检查流程,并通过定期渗透测试与员工安全培训降低人为风险,提高合规持续性与可证明性。
访问控制涵盖物理和逻辑两大维度。实施基于角色的访问控制(RBAC)或基于属性的访问控制(ABAC),结合多因素认证(MFA)、集中认证目录(如LDAP/AD)与严格的权限审查机制,确保仅授权主体在可控范围内访问敏感系统与数据。
物理安全包括围栏、门禁、双重验证、访客登记和视频监控。对关键机房实行分区管理、24/7安保巡检与入场审查,保存物理访问日志并定期核对。关键设备应有防护柜与环境监控(温湿度、电源、漏水、火警)以降低物理故障风险。
网络层面采用分段、微分段与防火墙策略,限制横向移动。结合入侵检测/防御(IDS/IPS)、VPN与零信任架构,按最小权限开放端口并对管理通道采用单独控制平面。定期更新补丁并用自动化工具强化合规性检查。
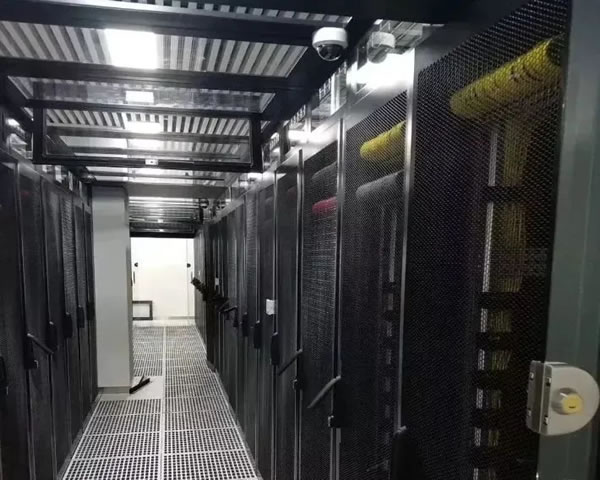
完善的审计与监控体系要求实时告警、长周期日志保存与合规报表。建立事件响应流程、演练计划和取证流程,确保在安全事件发生时能迅速隔离、溯源并向监管机构按法规要求报告,降低法律与业务连续性风险。
对于希望在德国合规运营服务器机房的组织,建议从法律合规、技术实施和组织治理三方面协同推进。优先完成合规评估、实施加密与访问控制、构建可审计日志与应急响应,同时结合本地化合规要求与第三方审计,形成持续改进的安全合规体系。
-
德国服务器托管的费用对比与性价比分析
随着数字化转型的加速,越来越多的企业选择将其网站和应用托管在服务器上。德国作为欧洲的科技中心,拥有众多优质的服务器托管服务商。选择合适的服务器托管方案,不仅需要考虑费用,还要分析性价比。本文将 -
德国连不上b站服务器常见原因排查与快速恢复指南
引言:当用户在德国访问b站遇到连接失败或播放缓冲问题时,往往由网络解析、路由链路、地理策略或本地设备设置引起。本文针对“德国连不上b站服务器常见原因排查与快速恢复指南”展开,提供可操作的诊断步骤 -
IT团队视角解答德国用什么服务器好些啊 并给出运维注意事项
作为IT团队视角解答德国用什么服务器好些啊 并给出运维注意事项,本篇文章面向在德企业和技术决策者。文章围绕合规性、性能、成本效益与可运维性展开,旨在帮助团队快速定位合适的服务器